Comment nous protégeons les données de votre programme
Les données de programme comprennent des budgets, des risques et des décisions que les organisations gardent confidentiels. Cette page expose en termes simples la façon dont Capexo les traite.
Ce qui protège les données de votre programme
Les budgets, les risques et les décisions sont confidentiels. Voici les protections en place aujourd’hui, chacune expliquée en détail plus bas.
Chiffrement en transit et au repos
Les données transitent en HTTPS. Supabase chiffre au repos la base de données et les fichiers stockés.
Un accès appliqué par la base de données
La sécurité au niveau des lignes maintient chaque enregistrement au sein de la société qui en est propriétaire, et treize rôles déterminent ce que chaque personne peut modifier.
Un journal d’audit des modifications
Les modifications effectuées via les formulaires d’enregistrement sont consignées, et les administrateurs peuvent les filtrer par personne, action et enregistrement.
Des signatures vérifiables
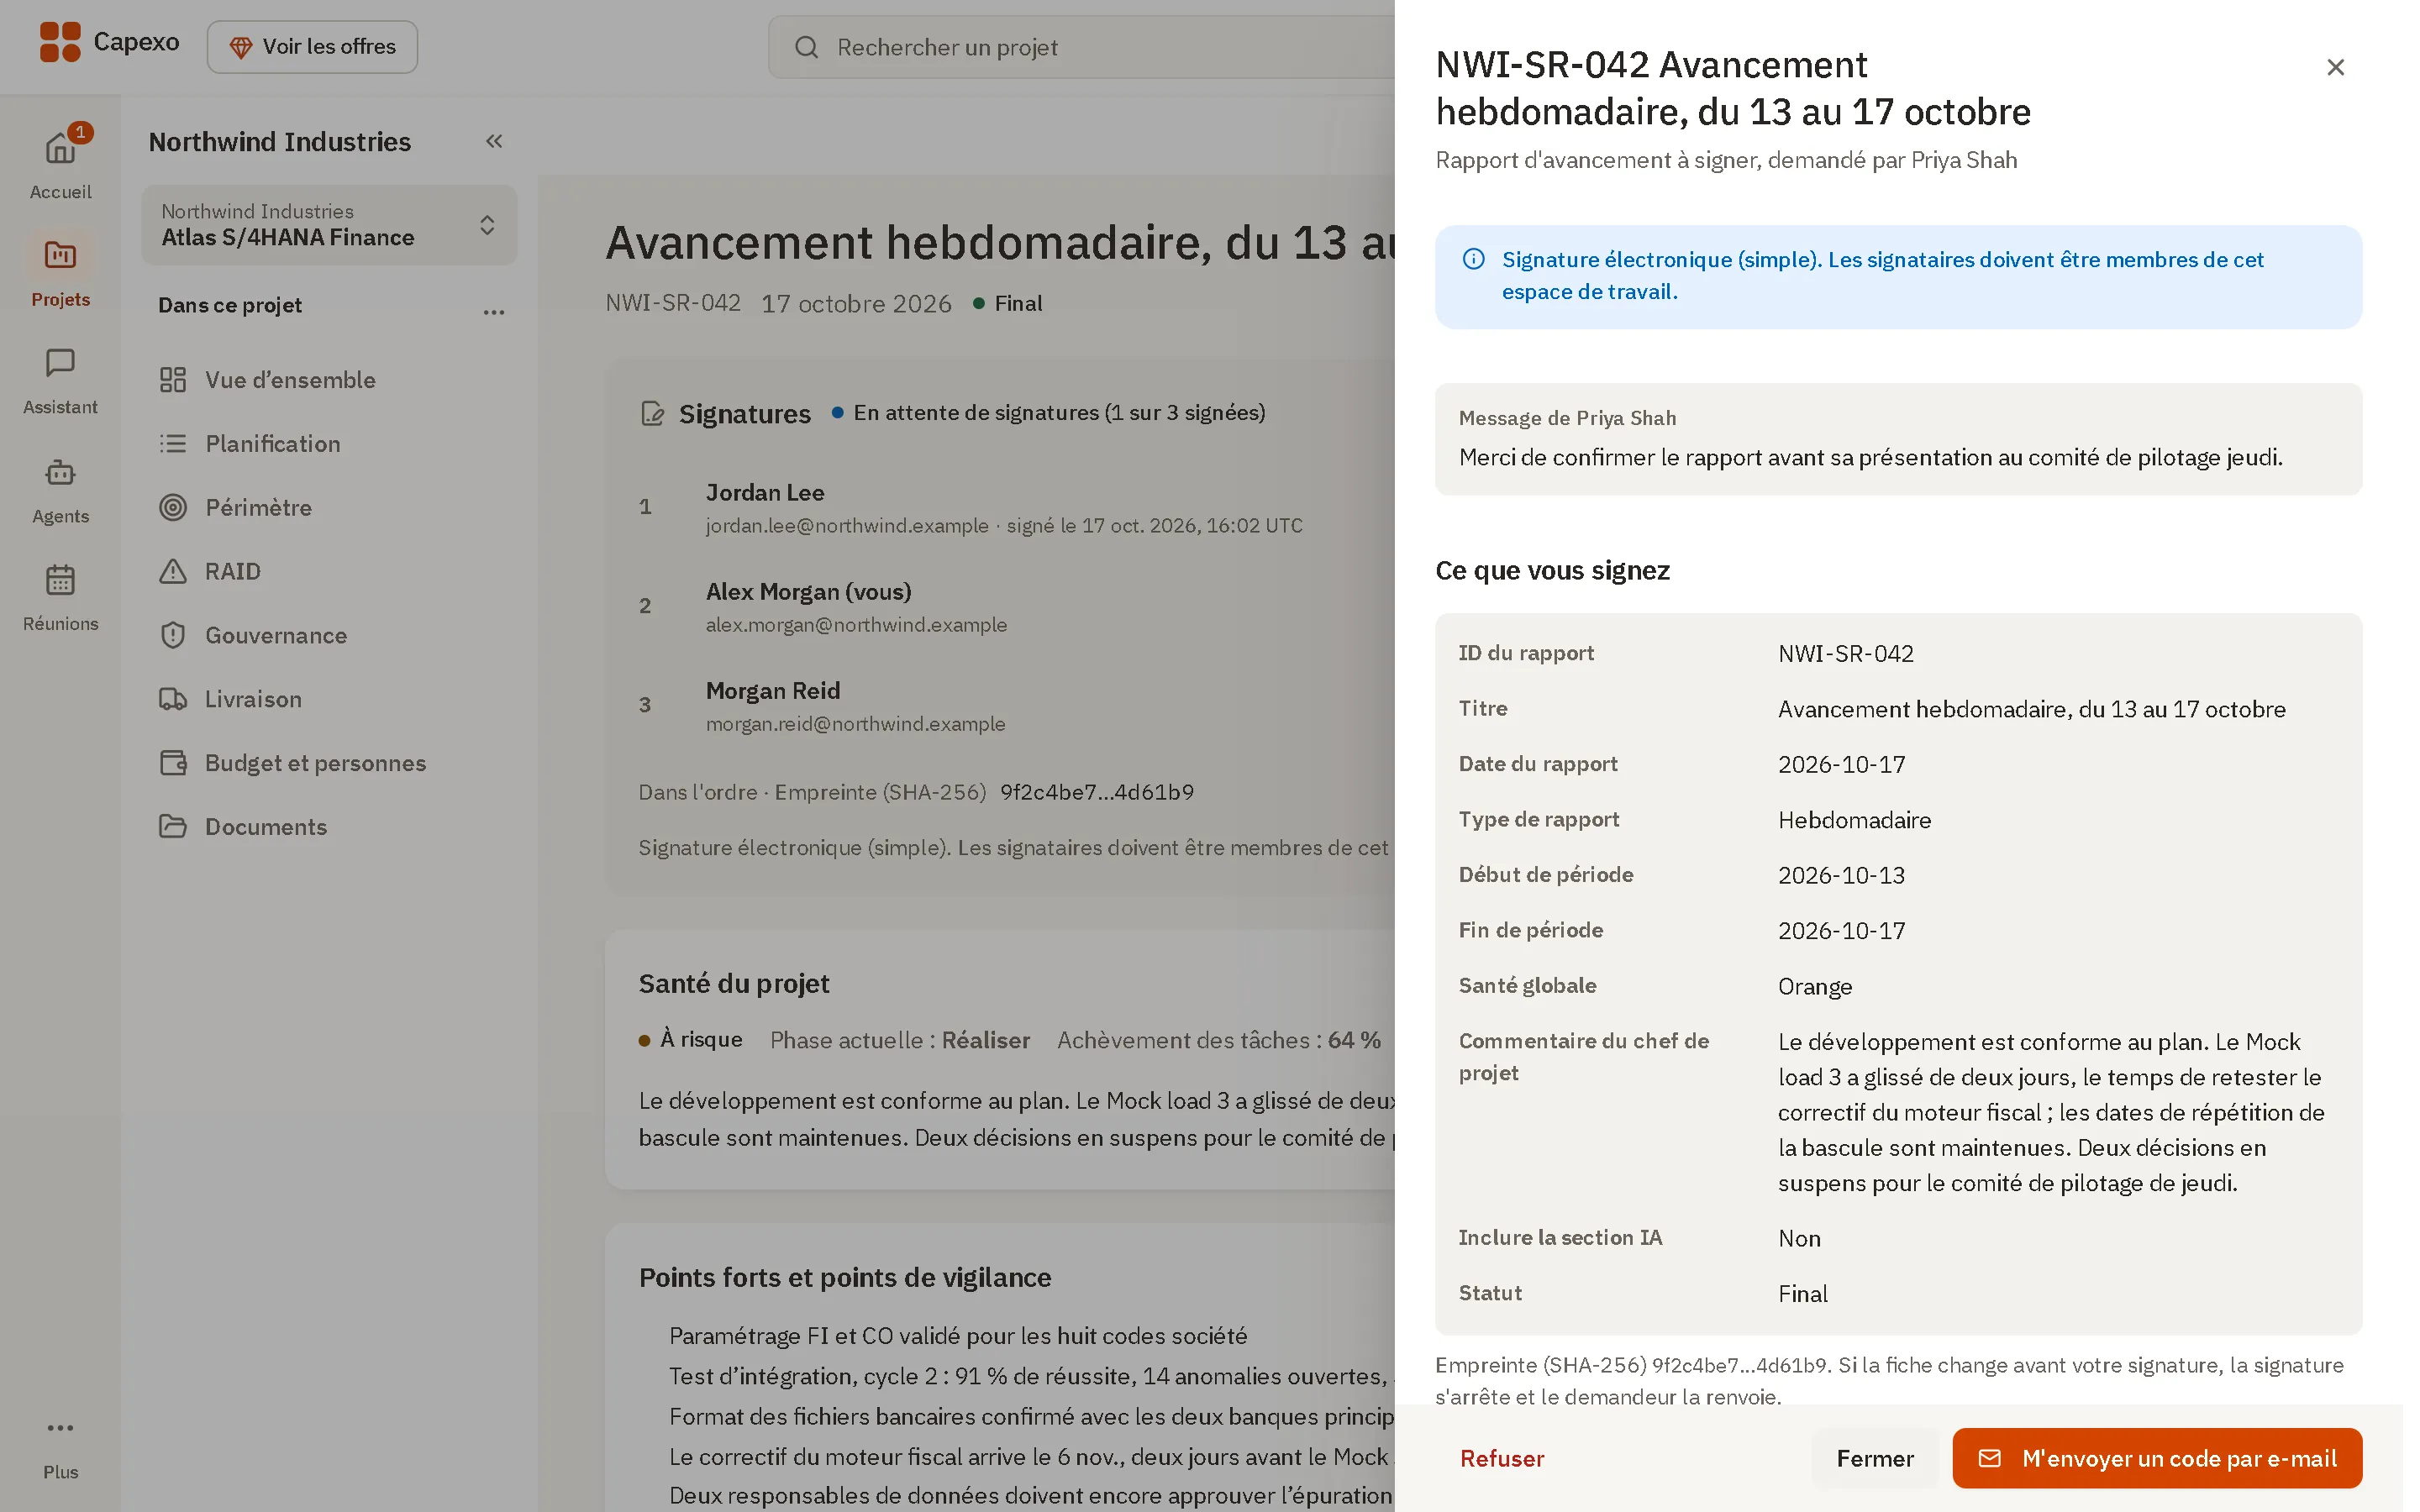
Les signataires confirment avec un code à usage unique, et chaque signature conserve une empreinte de l’enregistrement, de sorte qu’une modification ultérieure est visible.
Votre clé d’IA reste la vôtre
Capexo ne stocke ni ne journalise votre clé. Sur le web, quand un agent s’exécute, votre clé est transmise à Capexo avec cette seule requête, et Capexo la transmet à votre fournisseur, sous votre propre compte.
Hors ligne quand vous en avez besoin
L’édition de bureau conserve les programmes d’une personne dans une base de données sur son propre ordinateur, à l’écart de tout serveur.
Choisissez où résident vos données
Capexo fonctionne dans notre cloud, dans votre propre cloud avec l’offre Enterprise, ou sur votre propre ordinateur.
Hébergement
Capexo stocke les données dans Supabase, une plateforme Postgres gérée qui fournit également l’authentification et le stockage de fichiers. La base de données est hébergée sur AWS dans la région de Mumbai (ap-south-1). L’application et ce site web sont servis par Vercel.
Avec l’offre Enterprise, Capexo peut également être déployé dans votre propre compte Microsoft Azure, Google Cloud ou AWS, selon des modalités convenues. L’édition de bureau hors ligne s’exécute sur l’ordinateur de la personne qui l’utilise.
Chiffrement
Les données transitent en HTTPS entre votre navigateur et nos services. Supabase chiffre au repos la base de données et les fichiers stockés.
Contrôle d’accès
La sécurité au niveau des lignes limite les enregistrements de la base de données aux membres de la société qui en est propriétaire.
Dans toutes les offres, les rôles déterminent ce que chaque personne peut modifier, et la base de données les applique. Il existe treize rôles : administrateur, responsable de programme, sponsor exécutif, responsable fonctionnel, responsable technique, responsable des tests, responsable de la migration des données, responsable de la bascule, responsable de la formation, responsable du changement, consultant, lecteur et partie prenante. Les parties prenantes ont un rôle limité : elles peuvent lire, commenter et signaler des risques, des problèmes et des actions.
Les documents de projet sont conservés dans un stockage privé. Chaque téléchargement utilise un lien qui expire au bout d’une minute.
Connexion
Les personnes se connectent avec une adresse e-mail et un mot de passe, ou avec leur compte Google, via Supabase Authentication, qui stocke les mots de passe sous forme de hachages.
Dans les applications web et mobile, chaque personne peut activer la connexion en deux étapes avec une application d’authentification, comme Google Authenticator, Microsoft Authenticator ou 1Password, dans Paramètres, Mot de passe et sécurité. Une fois activée, la base de données refuse les données de cette personne tant que le code à 6 chiffres de l’application n’a pas été saisi. L’authentification unique d’entreprise (SAML) n’est pas encore disponible. Elle est prévue, alors indiquez-nous si votre organisation l’exige.
Journal d’audit
Les modifications effectuées via les formulaires d’enregistrement de l’application sont consignées dans un journal d’audit que les administrateurs peuvent filtrer par utilisateur, action et type d’enregistrement.
Signatures électroniques
Les décisions de jalon qualité, les rapports d’avancement, les demandes de changement, les documents et le go/no-go de la bascule peuvent être signés dans Capexo. Chaque signataire est membre de l’espace de travail et confirme avec un code à usage unique envoyé à l’adresse e-mail de son compte.
Chaque signature est conservée avec une empreinte de l’enregistrement signé, l’heure, ainsi que l’adresse IP et le navigateur du signataire. Si l’enregistrement change après la signature, Capexo indique qu’il a changé. Il s’agit de signatures électroniques simples, et non qualifiées.
L’édition de bureau
L’édition de bureau hors ligne pour Windows et macOS conserve les programmes d’une personne sur son propre ordinateur, dans une base de données Postgres qui s’exécute dans l’application et ne répond qu’à cet ordinateur. La même sécurité au niveau des lignes s’applique, et l’application scelle ses secrets locaux avec le stockage protégé de Windows ou de macOS.
Elle n’envoie aucune donnée de programme à Capexo. Elle se connecte à Internet pour activer l’ordinateur, pour vérifier la licence au plus une fois par semaine, et pour les mises à jour.
Sauvegardes et export
Les administrateurs de projet peuvent à tout moment exporter un projet dans un seul fichier avec ses documents, puis l’importer à nouveau dans le cloud ou dans l’application de bureau. Chaque personne peut télécharger les données de son propre compte depuis Paramètres. Si vous avez besoin d’un export complet des données de votre entreprise, demandez-le-nous et nous vous le fournirons.
Dans l’édition de bureau, le menu Fichier sauvegarde chaque table et chaque fichier téléversé dans un seul fichier de sauvegarde, et restaure à partir de celui-ci. L’application sauvegarde aussi la base de données avant chaque mise à jour, et restaure cette sauvegarde si la mise à jour échoue.
Voix et IA
L’IA est facultative, avec Pro, Enterprise et Lifetime. Chaque personne l’active dans ses propres paramètres et choisit de l’utiliser pour les agents et les mises à jour de projet, pour la reconnaissance vocale, ou pour les deux. Un administrateur de l’entreprise peut bloquer l’IA pour l’entreprise. Chaque personne peut utiliser l’un de ces fournisseurs : Anthropic, OpenAI, OVHcloud, Mistral ou Groq. Lorsque l’application de bureau sera publiée, elle pourra aussi utiliser un autre service compatible OpenAI.
Chaque personne ajoute sa propre clé pour l’un de ces fournisseurs. Sur le web, chaque requête de l’assistant, des agents et de l’évaluation de la santé envoie cette clé au serveur de Capexo, hébergé par Supabase, avec cette seule requête. Le serveur ajoute les instructions de l’agent et les enregistrements du projet dont l’agent a besoin, puis les envoie au fournisseur choisi par la personne, sous son propre compte et selon les conditions de ce fournisseur. Capexo ne stocke ni ne journalise la clé, et n’a aucun sous-traitant d’IA. Rien n’est envoyé à un autre fournisseur à la place.
La voix, le test de la clé dans les paramètres et la liste des modèles partent de l’appareil de la personne directement vers le fournisseur. Lorsque les applications mobiles seront publiées, elles fonctionneront comme le web. L’application de bureau, bientôt disponible, enverra chaque requête d’IA de l’ordinateur directement au fournisseur, si bien que Capexo ne recevra jamais la clé ni les instructions.
Une requête contient ce dont elle a besoin dans les registres de ce programme, ce qui peut inclure les noms et les rôles des membres de l’équipe ainsi que les noms des jalons. Capexo ne stocke pas les enregistrements audio. Une modification proposée n’est enregistrée que lorsqu’une personne l’accepte.
Capexo stocke ce qui est conservé de l’IA : chaque modification acceptée, avec le passage de la réunion ou de la requête sur lequel elle s’appuie et, pour une requête saisie, ses 500 premiers caractères. Une évaluation de la santé est enregistrée dans le projet lorsqu’elle est exécutée.
Sur le web, la clé n’est enregistrée que dans ce navigateur, chiffrée avec une clé que le navigateur ne peut pas exporter. Lorsque les applications de bureau et mobiles seront publiées, elles conserveront les clés dans le stockage sécurisé de l’appareil. Une clé appartient à une seule personne et est oubliée sur cet appareil lorsqu’elle se déconnecte.
La parole, y compris la dictée dans les champs de texte d’un enregistrement, est convertie en texte par le service vocal de votre fournisseur ou sur votre appareil, selon votre choix (toujours sur votre appareil si votre fournisseur est Anthropic, qui n’a pas de service vocal). Dans le navigateur, une personne peut choisir la reconnaissance vocale sur l’appareil dans Paramètres. Le modèle vocal est téléchargé une seule fois depuis Hugging Face, et aucune donnée audio ni aucune donnée de programme n’est envoyée avec ce téléchargement. L’application de bureau, bientôt disponible, pourra aussi convertir la parole en texte sur l’ordinateur lui-même.
Vos données
Vos données vous appartiennent. Nous ne les vendons pas et nous ne les utilisons pas pour entraîner des modèles d’IA. Les plannings s’exportent vers Excel depuis l’application.
Sous-traitants
Nous faisons appel à un petit nombre de sous-traitants pour faire fonctionner le service. Capexo n’a aucun sous-traitant d’IA : votre fournisseur d’IA travaille pour vous, sous votre propre compte et avec votre propre clé. Supabase héberge aussi le serveur qui transmet à votre fournisseur les requêtes des agents d’IA sur le web ; il traite donc votre clé et ces requêtes pendant leur transit.
- Supabase : base de données, authentification, stockage de fichiers et fonctions serveur qui transmettent les requêtes des agents d’IA à votre fournisseur
- Vercel : hébergement de l’application et du site web
- Resend : e-mails transactionnels
Signaler une vulnérabilité
Si vous découvrez un problème de sécurité, veuillez nous écrire par e-mail en indiquant les détails et les étapes pour le reproduire. Nous accuserons réception de votre signalement et vous tiendrons informé pendant que nous le corrigeons.
Pendant vos recherches, veuillez ne pas accéder aux données d’autres personnes ni les modifier, ne pas lancer de tests qui ralentissent le service, et nous laisser le temps de corriger le problème avant de le partager.
Signalements de sécurité: hello@capexo.co
Évaluations de sécurité
Sur demande, nous remplissons les questionnaires de sécurité et présentons nos pratiques à votre équipe de sécurité.
Questions de sécurité: hello@capexo.co
Conformité et intégrations
Il s’agit d’états d’avancement, non de certifications. Demandez-nous notre questionnaire de sécurité et l’état actuel de chaque point.
Conformité
- GDPRPrêtConditions de traitement des données, liste des sous-traitants et suppression sur demande.
- SOC 2 Type IIEngagéAudit prévu. Nous partagerons le rapport dès qu’il sera émis.
- ISO 27001EngagéCertification prévue après SOC 2.
- HIPAAPrévuPrévu dans la feuille de route pour les programmes qui traitent des données de santé.
Intégrations
- Import de plan (Excel, CSV, MS Project XML)DisponibleImportez un plan de projet depuis .xlsx, .csv ou Microsoft Project XML.
- Microsoft ProjectPrévuLes fichiers .mpp natifs et la synchronisation en direct sont prévus. L’import XML fonctionne dès aujourd’hui.
- JiraPrévuSynchronisation bidirectionnelle des objets de développement et des anomalies.
- ServiceNowPrévuTransfert des problèmes et des changements après la mise en production.
- SAP Solution Manager et Cloud ALMPrévuImport des éléments de périmètre et des résultats de test.
- Oracle Cloud et WorkdayPrévuImport de la configuration et de l’état des tests.